La estafa ClickFix usa un captcha falso.
Imagina que un empleado entra en una web de aspecto normal para descargar un documento o ver un vídeo. Aparece un captcha, de esos de «verifica que eres humano» que todos vemos cada día. Sigue las instrucciones… y sin saberlo, acaba de instalar un programa malicioso en el ordenador de la empresa.
Esto no es un supuesto. Es una estafa real, en pleno auge, llamada ClickFix. Y funciona precisamente porque se disfraza de algo que todos hacemos sin pensar.
Te explicamos qué es, cómo reconocerla y, sobre todo, cómo evitar que un descuido de un momento se convierta en un problema serio para tu negocio.
Qué es la estafa ClickFix
ClickFix es una técnica de ataque que firmas de ciberseguridad como Malwarebytes, Rapid7, Trend Micro o SlashNext llevan tiempo documentando. Su gran fortaleza es que no engaña al ordenador: engaña a la persona.
El funcionamiento es el siguiente:
- Aparece una pantalla que imita un captcha real de Cloudflare o de Google. Se ve idéntico al de verdad.
- En lugar de pedir un simple clic, te da unas instrucciones: abrir una ventana del sistema en tu ordenador y pegar un texto (normalmente en una herramienta de Windows llamada PowerShell).
- Si la víctima lo hace, ese texto ejecuta una orden que instala malware directamente en la memoria del equipo, sin descargar ningún archivo visible.
Ese último detalle es clave. Como no se descarga ningún fichero sospechoso, muchas herramientas y muchas personas no ven nada raro. El daño ya está hecho antes de que nadie se dé cuenta.
El detalle más peligroso: la web puede ser legítima
Aquí está lo que hace a ClickFix especialmente traicionero: muchas veces la web infectada es completamente legítima.
Se trata de páginas de negocios reales que han sido hackeadas sin que su propietario lo sepa. El dueño no tiene ni idea de que su web está sirviendo esta trampa a los visitantes. Por eso el consejo de «entra solo en webs de confianza» no basta: una web de confianza también puede estar comprometida.
Cómo reconocer un clickfix: la regla del captcha real
Aunque los atacantes cuiden mucho el diseño, hay una regla que no falla nunca y que cualquier persona de tu empresa puede aprender en un minuto:
Un captcha o verificación real JAMÁS te pide abrir nada ni pegar comandos. Solo te pide un clic (o marcar imágenes).
Sin excepciones. No hay un solo sistema de verificación legítimo en internet que te pida abrir una ventana de tu ordenador ni copiar y pegar texto en ella.
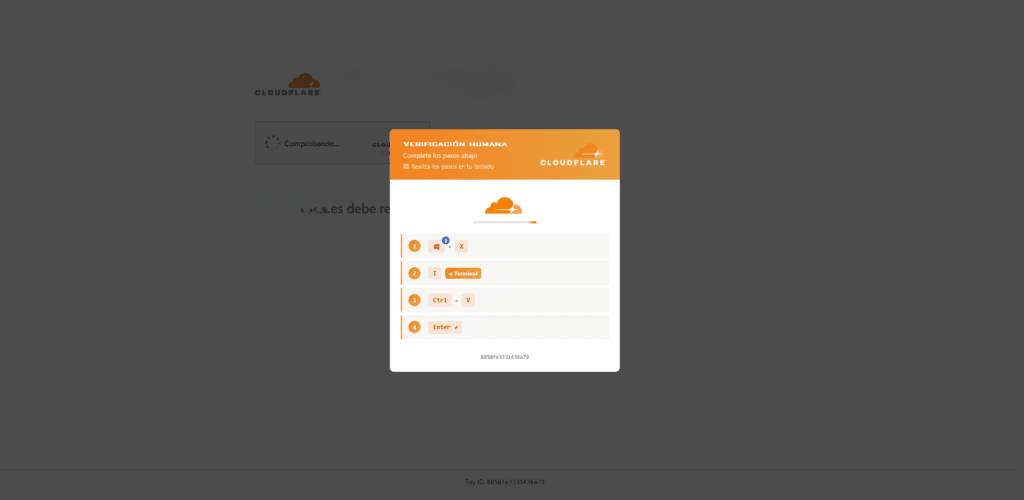
Así que la señal de alarma es inmediata. Si una «verificación» te pide cualquiera de estas cosas, es un ataque:
- Abrir una ventana del sistema (Ejecutar, PowerShell, Terminal…).
- Pulsar combinaciones de teclas concretas (por ejemplo, Windows + R).
- Copiar un texto y pegarlo en algún sitio.
- Seguir «unos pasos» para demostrar que eres humano.
Un humano de verdad se demuestra con un clic. Punto.
Qué hacer si te encuentras con esta pantalla
Si tú o alguien de tu equipo os topáis con una supuesta verificación que pide pegar comandos, la respuesta es sencilla:
- No sigas ninguna instrucción. No abras nada, no copies nada, no pegues nada.
- Cierra la pestaña o el navegador directamente.
- No vuelvas a esa web y avisa al responsable de informática de tu empresa.
- Si ya se ejecutó el comando, desconecta el equipo de la red (apaga el wifi o quita el cable) y contacta cuanto antes con un profesional. Cuanto antes se actúe, menor es el daño.
El peor error es intentar «arreglarlo por tu cuenta» o hacer como si no hubiera pasado nada. En ciberseguridad, el tiempo de reacción lo es todo.
Por qué esto es un problema de negocio, no solo de informática
Es fácil pensar que esto le pasa «a otros» o que un antivirus lo resuelve. La realidad es más incómoda:
- Un solo empleado basta. No hace falta que caiga la dirección: cualquier persona con acceso a un equipo puede abrir la puerta sin querer.
- El malware moderno busca dinero y datos. Puede robar contraseñas, acceder a cuentas bancarias, cifrar tus archivos y pedir un rescate, o colarse en los equipos de tus clientes.
- El coste real no es el ordenador. Es la parada del negocio, la pérdida de información, el daño a tu reputación y las obligaciones legales si se ven afectados datos de terceros.
Ningún programa protege del todo contra un ataque diseñado para engañar a la persona, no a la máquina. Por eso la defensa combina dos cosas: equipos bien protegidos y configurados, y un equipo humano que sabe reconocer la trampa.
Formación y protección: las dos mitades de la misma defensa
En una pyme o empresa, la seguridad no puede depender de que cada empleado «tenga cuidado» por intuición. Se necesita:
- Formación clara y práctica para que todo el equipo reconozca este tipo de engaños al instante, sin tecnicismos.
- Protección profesional de los equipos, configurada y mantenida por especialistas, que reduzca al mínimo el margen de error humano.
- Un protocolo de actuación para saber exactamente qué hacer cuando algo parece sospechoso.
Es la diferencia entre esperar que no pase nada y estar realmente preparado para cuando alguien lo intente.
Protege tu INVERSIÓN antes de que sea tarde
La estafa ClickFix funciona porque apuesta a que nadie se ha parado a explicarle a tu equipo cómo reconocerla. Con la información y la protección adecuadas, ese ataque deja de tener ninguna posibilidad.
En Bytechip ayudamos a autónomos, pymes y empresas a proteger sus equipos y a preparar a sus equipos humanos frente a este tipo de amenazas. Si quieres que tu negocio esté cubierto por profesionales que conocen estas técnicas por dentro, hablemos.